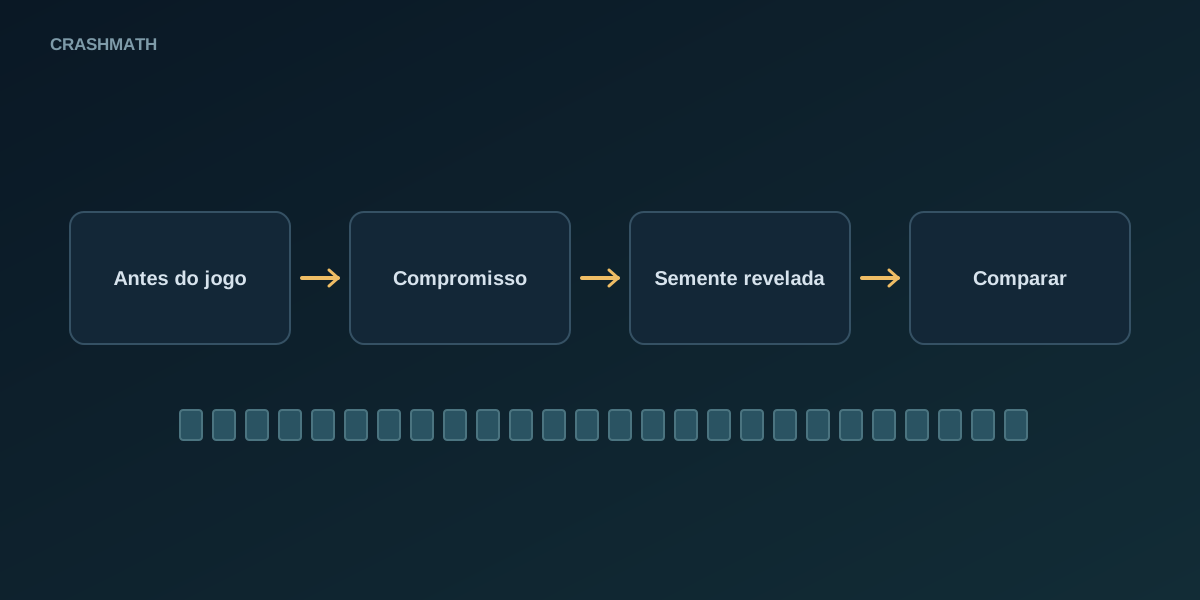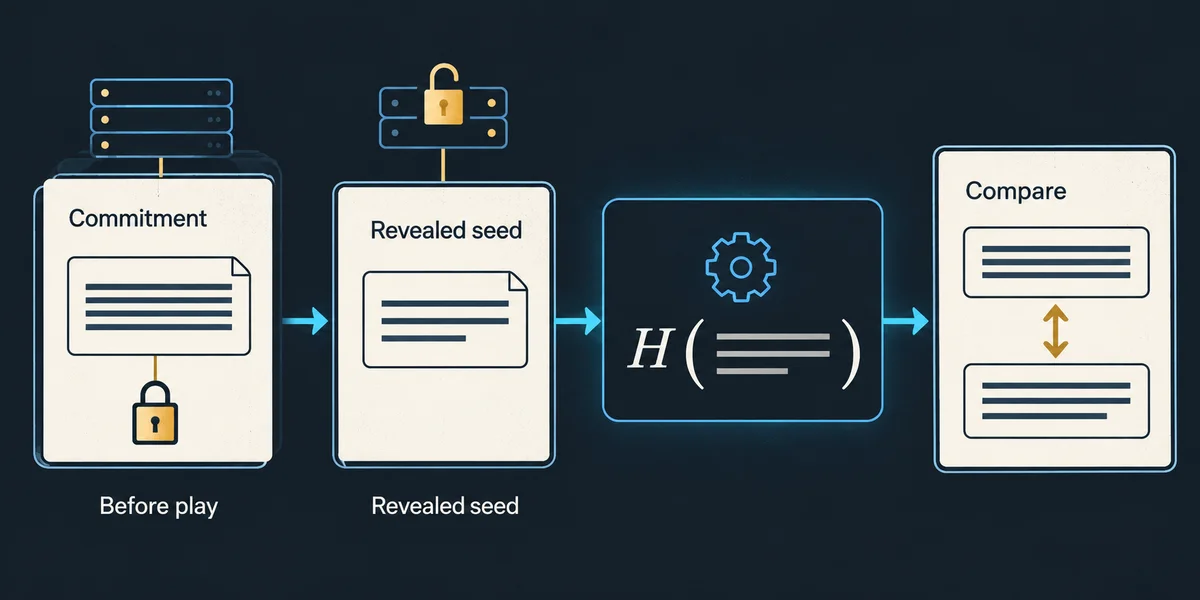


Métodos provably fair permitem conferir relações específicas entre um compromisso registrado, entradas reveladas e resultado do jogo. Uma conferência bem-sucedida tem alcance definido. Ela não elimina toda confiança no operador, não comprova possibilidade de saque e não torna lucrativa uma aposta de expectativa negativa. Este guia separa compromisso e reprodução do resultado, distingue protocolos e fornece um cálculo explicitamente educativo. O exemplo não é verificador oficial de Lucky Jet, Stake ou Aviator. A ferramenta atual do navegador informa um valor calculado, não um certificado automático.
1. Registros diferentes respondem a perguntas diferentes
Primeiro, determine o que estava fixado antes da aposta. Um compromisso comum é o hash da semente do servidor. Conserve esse valor com identificador da rodada ou par de sementes e evidência de quando esteve disponível. Após a revelação, calcular o hash da semente com a mesma codificação permite compará-lo ao compromisso registrado. Se ambos forem obtidos somente depois da partida, a coincidência não estabelece compromisso anterior à aposta. O horário é parte da evidência, não informação que o hash consegue reconstruir.
Depois, pergunte se as entradas reveladas reproduzem o resultado mostrado pelas regras do jogo exato. São necessários ordem, separadores, codificação, construção de hash ou HMAC, conversão numérica, arredondamento e condições especiais. A semente pode coincidir com seu compromisso enquanto o multiplicador exibido diverge do cálculo. Inversamente, reproduzir um resultado não comprova compromisso prévio. Registre essas comparações separadamente, em vez de reuni-las num único indicador verde de aprovação.
Por fim, separe o resultado da liquidação da aposta. Aceitação da solicitação, momento de aplicação do alvo automático, valor devolvido e saque exigem registros adicionais. O hash da rodada não contém confirmação de transferência bancária. Conferir uma relação entre semente e hash fornece evidência dessa relação. Não certifica independentemente cada tela, regra de pagamento ou ação da conta que acompanhou o voo.
2. Escolha o protocolo antes de inserir dados
A expressão provably fair não define uma fórmula universal. Documentação do fornecedor e versão instalada determinam as entradas necessárias. Um formulário de semente do servidor, semente do cliente e nonce pode ser adequado para um modelo e incorreto para outro. Não acrescente nonce, dois-pontos ou regra de divisibilidade apenas porque uma calculadora diferente os utiliza. Documentação ausente continua sendo limitação, não autorização para preencher o espaço com um algoritmo familiar.
| Escopo | Construção de entradas | Limite |
|---|---|---|
| CSV educativo | HMAC(server,client:nonce) | Sem divisibilidade adicional |
| Aviator no CrashMath | SHA-512(server+c1+c2+c3) | Sem nonce; exige evidência da versão |
| Gerador geral da Stake | HMAC com nonce e cursor | Não é conversão universal de Crash |
A SPRIBE descreve combinação SHA-512 e compromisso SHA-256 da próxima semente, com conversão específica por jogo. A Stake publica gerador geral de bytes HMAC com nonce e cursor. Nenhuma descrição transforma a fórmula educativa abaixo no algoritmo exato de qualquer instalação Crash.
CrashMath mantém uma função separada de Aviator: SHA-512 da semente do servidor seguida por três strings de clientes, sem separadores ou nonce, com seu mapeamento declarado. Esse cálculo aceito não é substituído aqui. Uma avaliação real ainda exige versão correspondente e entradas registradas. Exemplos HMAC identificados com contexto Lucky Jet ou Stake são modelos ilustrativos, não especificações autenticadas dos fornecedores.
3. Hash, HMAC e criptografia reversível são coisas distintas
Um hash transforma bytes de entrada em digest. O SHA-256 costuma ser exibido como 64 caracteres hexadecimais; não é uma semente cifrada com senha para decifrar. HMAC combina chave secreta e mensagem por meio de hash. Conforme o RFC 2104, é autenticação de mensagens com segredo compartilhado, não um par assimétrico de chaves pública e privada. Publicar um hash também não constitui automaticamente prova de conhecimento zero.
Resistência criptográfica é uma hipótese de segurança com condições, não afirmação de que entradas diferentes jamais compartilham um digest finito. Uma semente fraca de um conjunto pequeno e previsível pode ser adivinhada sem pesquisar todas as strings de 256 bits. O compromisso sozinho não mede entropia. A parte que gera a semente pode conhecê-la; a contribuição do cliente não se torna automaticamente imprevisível para essa parte no momento necessário.
Mudar uma entrada muda a mensagem calculada, mas não garante multiplicador exibido diferente. A conversão mapeia muitos digests para um mesmo valor arredondado. Um nonce variável é convenção de entrada, não prova de independência ou substituto de autenticação da aposta. Conclusões exatas de segurança exigem protocolo e implementação, não somente o nome da função de hash. Repetições de multiplicadores não equivalem automaticamente a reutilização de mensagens.
4. Um modelo declarado com unidades corretas
Para fins educativos, usamos HMAC-SHA256 com a string do servidor em UTF-8 como chave e a mensagem clientSeed:nonce também em UTF-8. Os primeiros 13 caracteres hexadecimais representam o inteiro I. Existem N=2^52=4.503.599.627.370.496 inteiros de zero a N-1. Defina u=I/N. É uma grade finita em [0,1), não variável aleatória contínua. Supor uniforme essa parte do digest é premissa do modelo; a conta não prova uniformidade de uma fonte real.
A margem E=0,03 é uma fração. O multiplicador mostrado é max(1, floor(100(1-E)/(1-u))/100). Em centésimos inteiros, equivale a max(100, floor(97N/(N-I))). Não subtraia 0,03 de 100: 100(1-0,03) resulta em 97. O modelo não inclui modulo-33 ou modulo-101. Acrescentar outra condição altera distribuição e retorno. O CSV sintético público segue esse modelo sem regra adicional de divisibilidade.
| Inteiro I | Multiplicador do modelo |
|---|---|
| 0 | 1,00x |
| 1 | 1,00x |
| 2251799813685248 | 1,94x |
| 2150338892260083 | 1,85x |
Para o trecho hexadecimal 7a3b8c9d1e2f3, I vale 2.150.338.892.260.083 e u é aproximadamente 0,4774711497868196, produzindo 1,85x. O resultado exibido em 1,00x inclui todos os pontos I<4N/101. Sua contagem exata é 178.360.381.282.000, cerca de 3,960396% da grade. Não é simplesmente um átomo de 3%. A regra de liquidação de uma aposta exatamente em 1x também precisa ser especificada, não inferida do número mostrado.
Na aproximação recíproca ideal, alvos k maiores que 1 têm probabilidade de alcance (1-E)/k e líquido esperado -E por unidade apostada. Grade finita, arredondamento e precisão permitida dos alvos importam para contas exatas. Essa expectativa descreve um modelo, não um RTP medido de operador identificado ou perda garantida em cada sessão. Um alvo menor muda variância e frequência de acertos; sozinho, não cria expectativa positiva.
5. Reproduza um exemplo sintético completo
Baixe illustrative_crash.mjs e execute com Node.js. Ele utiliza funções criptográficas nativas e aritmética inteira, sem pacotes externos. As entradas padrão são as strings públicas abaixo, dados de teste e não sementes reais capturadas. O código retorna estado calculated, hash da semente, hash da rodada e multiplicador. Não retorna isValid=true nem inventa silenciosamente um resultado esperado.
{
  "serverSeed": "crashmath_demo_server",
  "clientSeed": "crashmath_demo_client",
  "nonce": 2,
  "status": "calculated",
  "model": "HMAC-SHA256, 3% reciprocal, cent floor, no divisibility rule",
  "commitment": "da780fd3750c0f33a24c9db836f254463f96ca06f95e17f46b54900a442d25f7",
  "roundHash": "55b8a44e6e1065c9fa7e86f9c7a073df271ba21b6307bb029cf4961ea6bb6be5",
  "integer": "1508024303149318",
  "multiplier": "1.45"
}
As duas sementes são texto literal UTF-8. Uma string com aparência hexadecimal não é decodificada em bytes nesse exemplo. Espaços, maiúsculas, Unicode, separadores e formato do nonce afetam a mensagem. O programa rejeita semente vazia e nonce negativo, fracionário ou fora do intervalo inteiro seguro. Não remove espaços nem normaliza a semente sem avisar. Essas decisões fazem parte da especificação educativa, não de um padrão universal para todos os jogos.
O exemplo e o cálculo de hash no navegador atendem modelos declarados diferentes. Os modos HMAC do navegador incluem condições adicionais de divisibilidade e estão identificados assim. Não espere multiplicadores iguais entre mapeamentos distintos só porque o digest coincide. Escolha primeiro o modelo e compare os passos que ele realmente especifica. Diferença entre modelos não é automaticamente falha do fornecedor original.
6. Comparação exige valor esperado registrado independentemente
Para conferir compromisso real, compare o hash calculado da semente com o valor registrado antes da partida para aquela rodada ou par. Para conferir resultado, compare o multiplicador com o resultado registrado segundo suas regras de apresentação. Se uma entrada necessária falta, o estado correto é não verificado ou evidência insuficiente. Calcular um valor e compará-lo consigo mesmo não verifica uma rodada.
A ferramenta atual não recebe compromisso esperado e multiplicador registrado em campos separados para comparação automática. Por isso seu resultado é calculado. Quando o protocolo for adequado, o leitor precisa realizar e documentar a comparação independente. O código abaixo ilustra comparações explícitas com valores sintéticos conhecidos. A coincidência desse teste não demonstra publicação prévia de compromisso por nenhum cassino.
import { calculateIllustrative } from './illustrative_crash.mjs';
const calculated = calculateIllustrative('crashmath_demo_server', 'crashmath_demo_client', 2);
// Synthetic expected values only; no real pre-round timing is established.
const expectedCommitment = 'da780fd3750c0f33a24c9db836f254463f96ca06f95e17f46b54900a442d25f7';
const expectedMultiplier = '1.45';
console.log({
  commitmentMatches: calculated.commitment === expectedCommitment,
  resultMatches: calculated.multiplier === expectedMultiplier
});
Uma divergência exige investigação. Confira versão, rodada selecionada, codificação, ordem das sementes, nonce, cursor, arredondamento e transcrição. Preserve o registro original em vez de alterá-lo para obter coincidência. Uma diferença persistente sem explicação demonstra uma diferença; sozinha, não identifica fraude, responsável ou resultado de pagamento. Reproduzir corretamente também não elimina todos os outros modos de falha.
7. Questões que o método não resolve
Um compromisso coincidente não mostra amostragem uniforme da semente, ausência de seleção entre candidatos antes de comprometer ou preservação de todas as rodadas elegíveis. A contribuição do cliente ajuda apenas sob condições relevantes de tempo, imprevisibilidade e aceitação. Uma semente do cliente já conhecida não é defesa universal contra pré-seleção. O protocolo precisa explicar o que cada parte sabe e quando, incluindo possibilidade de rejeitar ou reiniciar uma rodada.
Uma lacuna de nonce não é prova criptográfica automática de perdas descartadas. Seu escopo documentado pode incluir outras apostas, jogos ou reinicialização. Uma sequência contínua também não comprova ausência de rodadas omitidas numa tela separada. Registre o escopo antes de interpretar lacunas. Uma cadeia de hashes exige igualmente direção, âncora, comprimento e momento definidos. Não presumimos um tamanho universal de cadeia.
Usar criptografia no navegador não certifica privacidade da página inteira. Analytics, scripts externos e comportamento de rede são questões distintas. Não cole segredos ativos não revelados em um serviço desconhecido. Use dados históricos divulgados ou cálculo local inspecionado quando apropriado. Este guia não implica cronograma de segurança quântica, certificado de laboratório ou aprovação geral de operador.
8. Mantenha a conferência prática delimitada
Registre jogo e versão, preserve compromisso prévio se disponível, copie todas as entradas reveladas exatamente e obtenha a regra completa de conversão. Reproduza compromisso e resultado separadamente, anotando comparações efetivamente realizadas. Mantenha registros de liquidação separados da operação matemática. Se a regra estiver indisponível, declare essa limitação em vez de substituir a fórmula de outro jogo.
A calculadora EV pode explorar uma margem escolhida explicitamente, mas não autentica jogos. O cadastro direto de parceiro é uma ação comercial separada e não exige terminar o exercício. Um cálculo correto fornece evidência técnica útil dentro do seu alcance. Não é motivo para aumentar uma aposta ou pressupor lucros futuros.