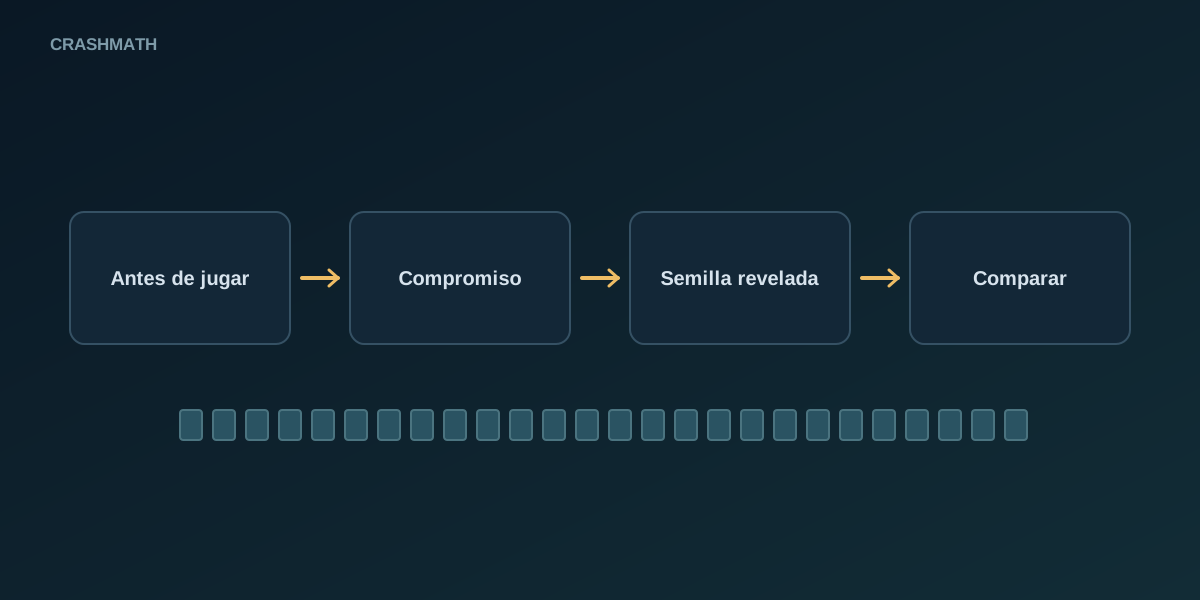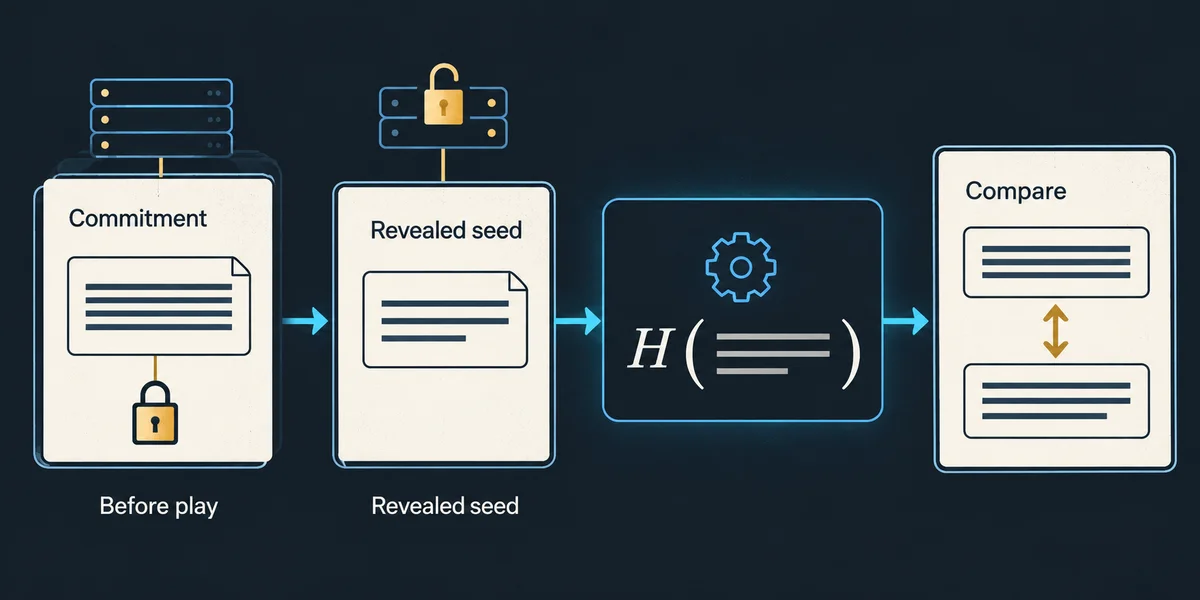


Los métodos provably fair permiten comprobar relaciones concretas entre un compromiso registrado, entradas reveladas y resultado del juego. Una comprobación correcta tiene alcance definido. No elimina toda confianza en el operador, no demuestra que puedas retirar fondos ni hace rentable una apuesta de esperanza negativa. Esta guía separa compromiso y reproducción del resultado, distingue protocolos y ofrece un cálculo educativo. El ejemplo no es un verificador oficial de Lucky Jet, Stake o Aviator. La herramienta actual del navegador muestra un valor calculado, no un certificado automático.
1. Distintos registros responden a distintas preguntas
Primero determina qué estaba fijado antes de la apuesta. Un compromiso habitual es el hash de la semilla del servidor. Conserva ese valor con identificador de ronda o par de semillas y evidencia de cuándo estaba disponible. Tras revelarse la semilla, calcular su hash con la misma codificación permite compararlo con el compromiso registrado. Si ambos valores se obtienen después de jugar, su coincidencia no establece un compromiso previo. El momento forma parte de la evidencia, no es información que el hash reconstruya.
Después pregunta si las entradas reveladas reproducen el resultado mostrado según las reglas del juego exacto. Necesitas orden, separadores, codificación, construcción de hash o HMAC, conversión numérica, redondeo y condiciones especiales. La semilla puede coincidir con su compromiso mientras el multiplicador mostrado difiere del cálculo. A la inversa, reproducir un resultado no demuestra compromiso previo. Registra esas comparaciones por separado, sin reunirlas en un único indicador verde.
Finalmente separa el resultado de la liquidación de la apuesta. Aceptación de la petición, momento de aplicación del objetivo automático, cantidad devuelta y retiro requieren otros registros. Un hash de ronda no contiene confirmación bancaria. Comprobar la relación entre semilla y hash aporta evidencia de esa relación; no certifica independientemente cada pantalla, regla de pago o acción de cuenta que acompañó al vuelo.
2. Elige protocolo antes de introducir datos
La expresión provably fair no define una fórmula universal. Documentación del proveedor y versión instalada determinan las entradas necesarias. Un formulario con semilla del servidor, semilla del cliente y nonce puede servir para un modelo y ser incorrecto para otro. No añadas nonce, dos puntos o divisibilidad porque los use una calculadora ajena. La documentación ausente sigue siendo una limitación, no permiso para sustituirla por un algoritmo conocido.
| Ámbito | Construcción de entradas | Límite |
|---|---|---|
| CSV educativo | HMAC(server,client:nonce) | Sin divisibilidad adicional |
| Aviator en CrashMath | SHA-512(server+c1+c2+c3) | Sin nonce; exige evidencia de versión |
| Generador general Stake | HMAC con nonce y cursor | No es conversión universal Crash |
SPRIBE describe combinación SHA-512 y compromiso SHA-256 de la próxima semilla, con conversión propia de cada juego. Stake publica un generador general de bytes HMAC con nonce y cursor. Ninguna descripción convierte la fórmula educativa siguiente en algoritmo exacto de cualquier instalación Crash.
CrashMath conserva una función separada de Aviator: SHA-512 de la semilla del servidor seguida por tres cadenas de clientes, sin separadores ni nonce, y su conversión declarada. Ese cálculo aceptado no se reemplaza aquí. Evaluar una ronda real todavía requiere versión correspondiente y entradas registradas. Los ejemplos HMAC con contexto Lucky Jet o Stake son modelos ilustrativos, no especificaciones autenticadas del proveedor.
3. Hash, HMAC y cifrado son operaciones diferentes
Un hash transforma bytes de entrada en digest. SHA-256 suele mostrarse con 64 caracteres hexadecimales; no es una semilla cifrada con contraseña para descifrar. HMAC combina clave secreta y mensaje mediante hash. Según RFC 2104, es autenticación de mensajes con secreto compartido, no una pareja asimétrica de clave pública y privada. Publicar un hash tampoco constituye automáticamente una prueba de conocimiento cero.
La resistencia criptográfica es un supuesto de seguridad con condiciones, no una afirmación de que entradas distintas jamás compartan un digest finito. Una semilla débil de un conjunto pequeño y previsible puede adivinarse sin buscar todas las cadenas de 256 bits. El compromiso por sí solo no mide entropía. Quien genera la semilla puede conocerla; la contribución del cliente no se vuelve automáticamente imprevisible para esa parte en el momento necesario.
Cambiar una entrada cambia el mensaje calculado, pero no garantiza otro multiplicador mostrado. La conversión asigna muchos digests a una misma cantidad redondeada. Un nonce variable es una convención de entrada, no prueba de independencia ni sustituto de autenticación de apuestas. Conclusiones exactas de seguridad requieren protocolo e implementación, no solo el nombre del hash. Repetir multiplicadores no equivale automáticamente a reutilizar mensajes.
4. Un modelo declarado con unidades correctas
Para aprender, usamos HMAC-SHA256 con la cadena UTF-8 del servidor como clave y el mensaje clientSeed:nonce también en UTF-8. Los primeros 13 caracteres hexadecimales representan el entero I. Hay N=2^52=4.503.599.627.370.496 enteros entre cero y N-1. Define u=I/N. Es una cuadrícula finita en [0,1), no una variable aleatoria continua. Suponer uniforme ese fragmento del digest es una premisa del modelo; la aritmética no prueba uniformidad de una fuente real.
El margen E=0,03 es una fracción. El multiplicador mostrado es max(1, floor(100(1-E)/(1-u))/100). En centésimas enteras equivale a max(100, floor(97N/(N-I))). No restes 0,03 de 100: 100(1-0,03) da 97. El modelo no incorpora modulo-33 ni modulo-101. Añadir otra condición modifica distribución y retorno. Nuestro CSV sintético público sigue ese modelo sin una regla adicional de divisibilidad.
| Entero I | Multiplicador del modelo |
|---|---|
| 0 | 1,00x |
| 1 | 1,00x |
| 2251799813685248 | 1,94x |
| 2150338892260083 | 1,85x |
Para el segmento hexadecimal 7a3b8c9d1e2f3, I vale 2.150.338.892.260.083 y u es aproximadamente 0,4774711497868196, dando 1,85x. El resultado mostrado en 1,00x incluye los puntos I<4N/101. Su cantidad exacta es 178.360.381.282.000, aproximadamente el 3,960396% de la cuadrícula. No es simplemente un átomo del 3%. La liquidación de una apuesta exactamente en 1x también necesita una regla explícita, sin deducirla solo del número mostrado.
En la aproximación recíproca ideal, objetivos k superiores a 1 tienen probabilidad (1-E)/k y neto esperado -E por unidad apostada. Cuadrícula finita, redondeo y precisión permitida de objetivos importan en cálculos exactos. Esta esperanza describe un modelo, no RTP medido de un operador concreto o pérdida garantizada en cada sesión. Un objetivo menor cambia varianza y frecuencia de aciertos; por sí solo no crea esperanza positiva.
5. Reproduce un ejemplo sintético completo
Descarga illustrative_crash.mjs y ejecútalo con Node.js. Emplea funciones criptográficas integradas y aritmética entera, sin paquetes externos. Las entradas predeterminadas son las cadenas públicas siguientes, datos de prueba y no semillas reales capturadas. El código devuelve estado calculated, hash de semilla, hash de ronda y multiplicador. No devuelve isValid=true ni inventa silenciosamente un resultado esperado.
{
  "serverSeed": "crashmath_demo_server",
  "clientSeed": "crashmath_demo_client",
  "nonce": 2,
  "status": "calculated",
  "model": "HMAC-SHA256, 3% reciprocal, cent floor, no divisibility rule",
  "commitment": "da780fd3750c0f33a24c9db836f254463f96ca06f95e17f46b54900a442d25f7",
  "roundHash": "55b8a44e6e1065c9fa7e86f9c7a073df271ba21b6307bb029cf4961ea6bb6be5",
  "integer": "1508024303149318",
  "multiplier": "1.45"
}
Ambas semillas se usan como texto literal UTF-8. Una cadena con aspecto hexadecimal no se decodifica en bytes en este ejemplo. Espacios, mayúsculas, Unicode, separadores y formato del nonce afectan al mensaje. El programa rechaza semillas vacías y nonce negativo, fraccionario o fuera del rango entero seguro. No recorta ni normaliza la semilla a escondidas. Son decisiones de su especificación educativa, no una regla universal para todos los juegos.
El ejemplo descargable y el cálculo de hash del navegador corresponden a modelos declarados diferentes. Los modos HMAC del navegador incluyen condiciones adicionales de divisibilidad y están etiquetados así. No esperes multiplicadores iguales entre conversiones distintas solo porque coincida el digest. Elige primero el modelo y compara los pasos que realmente especifica. Una diferencia entre modelos no se convierte automáticamente en fallo del proveedor original.
6. Comparar exige un valor esperado registrado independientemente
Para comprobar un compromiso real, compara el hash calculado de la semilla con el valor registrado antes de jugar para esa ronda o pareja. Para comprobar un resultado, compara el multiplicador con el registro según sus reglas de formato. Si falta una entrada necesaria, el estado correcto es sin comprobar o evidencia insuficiente. Calcular un valor y compararlo consigo mismo no verifica una ronda.
La herramienta actual no recibe compromiso esperado y multiplicador registrado en campos separados para comparación automática. Por eso su resultado es calculado. Cuando el protocolo corresponda, el lector debe realizar y documentar la comparación independiente. El código siguiente ilustra comparaciones explícitas con valores sintéticos conocidos. Su coincidencia no demuestra que un casino publicara un compromiso en el momento requerido.
import { calculateIllustrative } from './illustrative_crash.mjs';
const calculated = calculateIllustrative('crashmath_demo_server', 'crashmath_demo_client', 2);
// Synthetic expected values only; no real pre-round timing is established.
const expectedCommitment = 'da780fd3750c0f33a24c9db836f254463f96ca06f95e17f46b54900a442d25f7';
const expectedMultiplier = '1.45';
console.log({
  commitmentMatches: calculated.commitment === expectedCommitment,
  resultMatches: calculated.multiplier === expectedMultiplier
});
Una discrepancia necesita investigación. Comprueba versión, ronda seleccionada, codificación, orden de semillas, nonce, cursor, redondeo y transcripción. Conserva el registro original en vez de modificarlo para lograr coincidencia. Una diferencia persistente sin explicar demuestra una diferencia; por sí sola no identifica fraude, responsable o resultado de pago. Reproducir correctamente tampoco descarta cualquier otro fallo posible.
7. Preguntas que el método no resuelve
Un compromiso coincidente no muestra muestreo uniforme de la semilla, ausencia de selección entre candidatos antes de comprometer o conservación de todas las rondas elegibles. La contribución del cliente ayuda solo bajo condiciones relevantes de tiempo, imprevisibilidad y aceptación. Una semilla de cliente ya conocida no es defensa universal contra preselección. El protocolo necesita explicar qué sabe cada parte y cuándo, incluida la posibilidad de rechazar o reiniciar una ronda.
Un salto de nonce no es prueba criptográfica automática de pérdidas descartadas. Su ámbito documentado puede incluir otras apuestas, juegos o reinicios. Una secuencia continua tampoco demuestra ausencia de rondas omitidas en otra pantalla. Registra el ámbito antes de interpretar saltos. Una cadena de hashes también exige dirección, ancla, longitud y momento definidos. No suponemos una longitud universal de cadena.
Usar criptografía del navegador no certifica privacidad de toda la página. Analítica, scripts externos y actividad de red son cuestiones distintas de implementación. No pegues secretos activos sin revelar en un servicio desconocido. Usa datos históricos divulgados o un cálculo local inspeccionado cuando corresponda. Esta guía no implica plazos de seguridad cuántica, certificado de laboratorio o aprobación general de un operador.
8. Mantén delimitada la comprobación práctica
Registra juego y versión, conserva compromiso previo si está disponible, copia exactamente las entradas reveladas y consigue la regla completa de conversión. Reproduce compromiso y resultado por separado, indicando las comparaciones realmente efectuadas. Mantén liquidaciones y registros de pago separados de la operación matemática. Si la regla no está disponible, declara el límite en vez de sustituir la fórmula de otro juego.
La calculadora EV permite explorar un margen elegido explícitamente, pero no autentica juegos. El registro directo de socios es una acción comercial separada y no exige completar el ejercicio. Un cálculo correcto aporta evidencia técnica útil dentro de su alcance. No justifica aumentar apuestas o asumir ganancias futuras.