

Las páginas de phishing están diseñadas para crear urgencia y familiaridad. Pueden copiar colores, una pantalla de juego, un artículo de ayuda, un avatar de soporte o una promoción. Algunas aparecen cerca de resultados reales en búsqueda, redes sociales o anuncios. La pregunta útil no es si una página “parece oficial”; es si confirmaste de forma independiente el destino, la acción solicitada y la identidad del servicio que recibirá tu información. Una comprobación cuidadosa toma minutos y puede evitar pérdida de credenciales, dinero, documentos o acceso a una cuenta.
Empieza por la dirección, no por el diseño
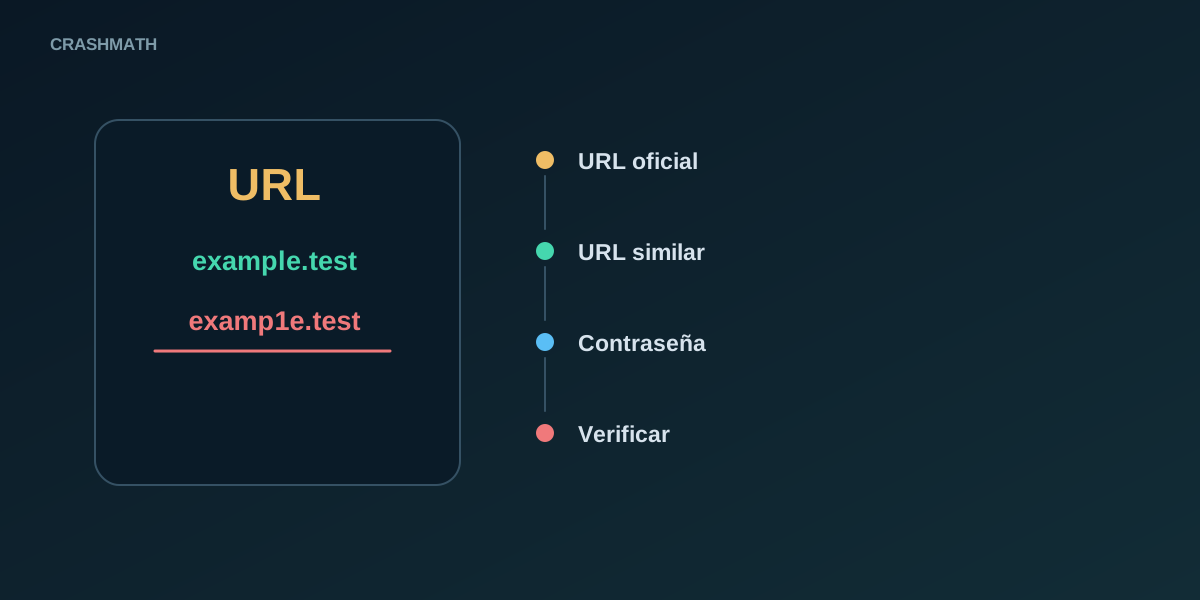
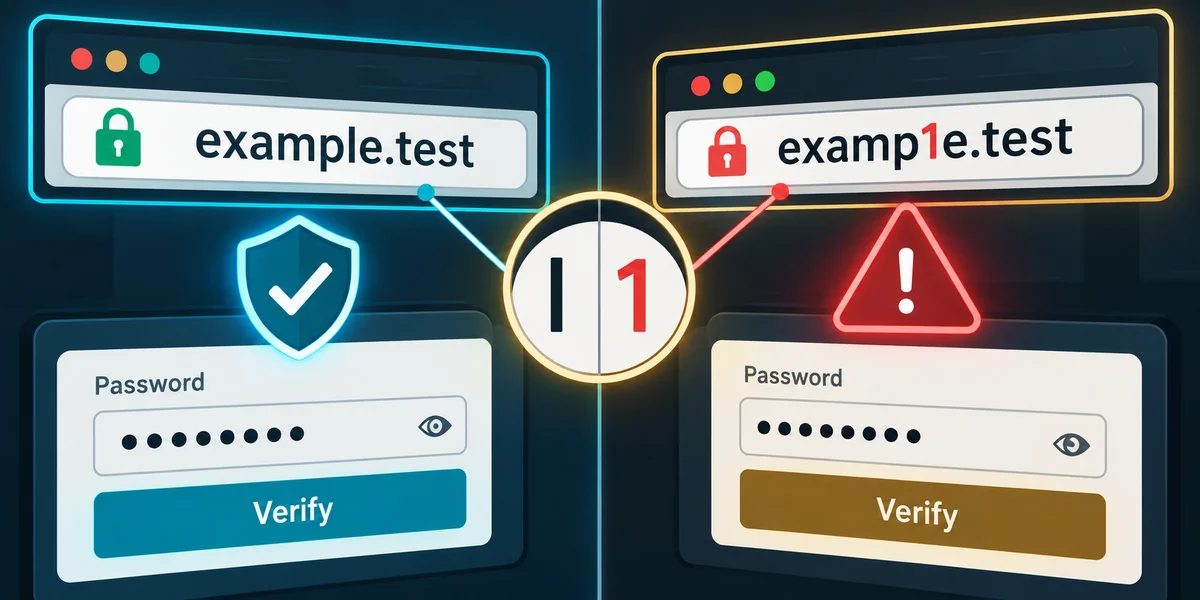
Lee el dominio completo en la barra del navegador antes de iniciar sesión. Los atacantes usan una palabra conocida como subdominio, un error ortográfico, una palabra extra, otra extensión o caracteres visualmente similares. En marca.ejemplo-login.com, el dominio registrado es ejemplo-login.com, no marca. El candado indica que la conexión está cifrada con ese dominio; no indica que el dominio pertenezca al negocio al que querías llegar.
Usa un marcador creado después de una comprobación independiente o escribe tú mismo una dirección conocida. No conviertas un perfil social, mensaje de chat, anuncio patrocinado o promoción reenviada en tu fuente de verdad. Si ya tienes una cuenta, abre primero el sitio conocido y busca promoción, aviso o petición de soporte dentro del área autenticada. Si el mensaje alegado no aparece, usa el contacto publicado allí en vez de responder al remitente.
Comprueba cómo te llegó el enlace
La urgencia inesperada es una señal común de phishing. Los mensajes pueden afirmar que una cuenta cierra hoy, que un retiro necesita una comisión inmediata, que un bono vence en minutos o que una revisión exige pulsar ahora. Un servicio legítimo puede enviar avisos, pero la urgencia no elimina la necesidad de confirmar la ruta. Haz una pausa, copia la dirección mostrada sin abrirla si puedes y entra por tu marcador.
Ten especial cuidado con enlaces en mensajes directos, respuestas de comentarios, grupos, correos reenviados, URL acortadas, códigos QR y anuncios. Esos canales pueden servir para descubrir contenido, pero no autentican el destino. Un perfil de soporte copiado y una insignia de aspecto verificado pueden engañar. La confirmación debe venir de un dominio y contacto que conozcas de forma independiente, no del mensaje que te pide actuar.
Protege tu acceso de formularios parecidos
Un gestor de contraseñas es un control práctico contra phishing. Normalmente completa credenciales solo en el dominio donde las guardaste. Si se niega a completar un inicio conocido, detente y compara la dirección en vez de escribir la contraseña manualmente. Usa una contraseña única para cada cuenta de juego, correo y pago. Una contraseña reutilizada transforma una página falsa en riesgo de acceso a varias cuentas.
Activa la autenticación multifactor disponible en la cuenta real. El segundo factor ayuda solo cuando mantienes privado su código. Ningún soporte legítimo necesita contraseña, código temporal, código de recuperación, respuesta de llave física ni confirmación del teléfono. Una petición de leer un código “para cancelar un retiro” o “probar titularidad” busca utilizar tu inicio en tiempo real.
Reconoce solicitudes inseguras de pago y recuperación
Una página puede copiar una caja de pagos tan fácilmente como un formulario de acceso. No introduzcas datos de tarjeta, banca, frase de recuperación de criptomoneda ni claves privadas después de seguir un enlace no verificado. Un proceso de pago real no necesita PIN, CVV enviado por chat, contraseña bancaria ni frase de cartera. Tampoco requiere transferencia para “liberar” un retiro, verificar una cartera o demostrar que la cuenta es tuya.
El software de acceso remoto es otra señal para detenerse. Si alguien pide instalar pantalla compartida para ayudar con pago, juego o verificación, termina la conversación. Esa persona puede ver credenciales y autorizar acciones. Contacta al banco, emisor, cartera o servicio de juego mediante el método guardado en tu aplicación o cuenta oficial. No uses teléfono o chat facilitado por la página sospechosa.
Inspecciona promociones y archivos descargables
Los estafadores ofrecen calculadora “exclusiva”, herramienta de predicción, código de bono, instalador móvil o aplicación de recuperación. Trata archivos y extensiones como software, no como marketing inocuo. No instales nada que proceda de un mensaje o página desconocidos. Las aplicaciones móviles deben encontrarse en el listado del desarrollador de la tienda correspondiente y confirmarse con material de ayuda verificado. No ignores avisos del dispositivo para instalar desde una fuente desconocida.
Una promoción puede ser real y tener condiciones importantes. Confirma la oferta exacta en la cuenta autenticada o términos vigentes: elegibilidad, vencimiento, uso o apuesta y límites por país. Nunca uses una promoción como razón para revelar acceso, enviar documento por chat o hacer un pago no planeado. Una captura no es un registro contractual y puede alterarse con facilidad.
No confundas gráficos de juego con prueba técnica
Una pantalla clonada, historial de rondas o insignia de “justicia verificada” no demuestra que una página esté conectada con el servicio que imita. Si un juego publica material provably fair, evalúalo solo después de confirmar el dominio de manera independiente. Después revisa compromiso previo a la ronda, entradas reveladas, fórmula documentada y registro reproducible de una ronda terminada. Incluso una reproducción matemática correcta tiene alcance limitado: no confirma licencia, custodia de fondos, soporte ni resultados futuros.
No conectes una cartera ni apruebes una transacción en el navegador solo para probar un juego, recibir recompensa o activar un verificador. Lee la operación solicitada en la propia cartera. Si no entiendes el permiso o destino, recházala. Una comprobación técnica debe reducir incertidumbre; no debe pedir acceso irrelevante.
Responde rápido ante sospecha de phishing
Si solo visitaste una página sospechosa, ciérrala y evita nuevos avisos. Si introdujiste contraseña, cámbiala inmediatamente desde el sitio verdadero y crea una nueva y única. Cierra sesiones activas, revisa multifactor y direcciones de recuperación, y consulta actividad reciente. Si usas esa contraseña en otro lugar, cambia esas cuentas también, empezando por el correo que puede restablecerlas.
Si introdujiste tarjeta o datos bancarios, contacta al emisor usando un número confiable o aplicación bancaria. Si expusiste frase de recuperación o clave privada, mueve activos restantes a una cartera nueva cuya recuperación nunca se compartió; busca asistencia especializada confiable si hace falta. Conserva capturas, dirección de página, mensajes, referencias y horas. No envíes más datos al atacante para intentar “revertir” el incidente.
Usa una lista sencilla y repetible
- Abre el servicio con marcador verificado o dominio escrito por ti.
- Lee el dominio completo, no solo logotipo, título o candado.
- Confirma avisos inesperados dentro de la cuenta autenticada.
- Nunca reveles contraseña, código temporal, CVV, PIN, frase de recuperación ni acceso remoto.
- Confirma pagos, documentos y descargas por un canal confiable antes de actuar.
- Guarda evidencia y contacta al servicio verdadero, proveedor de pago o regulador si queda una duda.
CrashMath no opera páginas de acceso de servicios de juego, no recibe pagos, no recupera cuentas ni pide documentos. Esta guía no aprueba sitios ni certifica operadores. Ofrece un proceso para limitar la confianza a evidencia que puedas comprobar y detenerte cuando una petición exige más acceso del que requiere su propósito declarado.