

Páginas de phishing são feitas para criar urgência e familiaridade. Elas podem copiar cores, tela de jogo, artigo de ajuda, avatar de suporte ou promoção. Algumas aparecem perto de resultados reais em busca, redes sociais ou anúncios. A pergunta útil não é se a página “parece oficial”; é se você confirmou de modo independente o destino, a ação solicitada e a identidade do serviço que receberá os seus dados. Uma verificação cuidadosa leva poucos minutos e pode evitar perda de credenciais, dinheiro, documentos ou acesso à conta.
Comece pelo endereço, não pelo visual
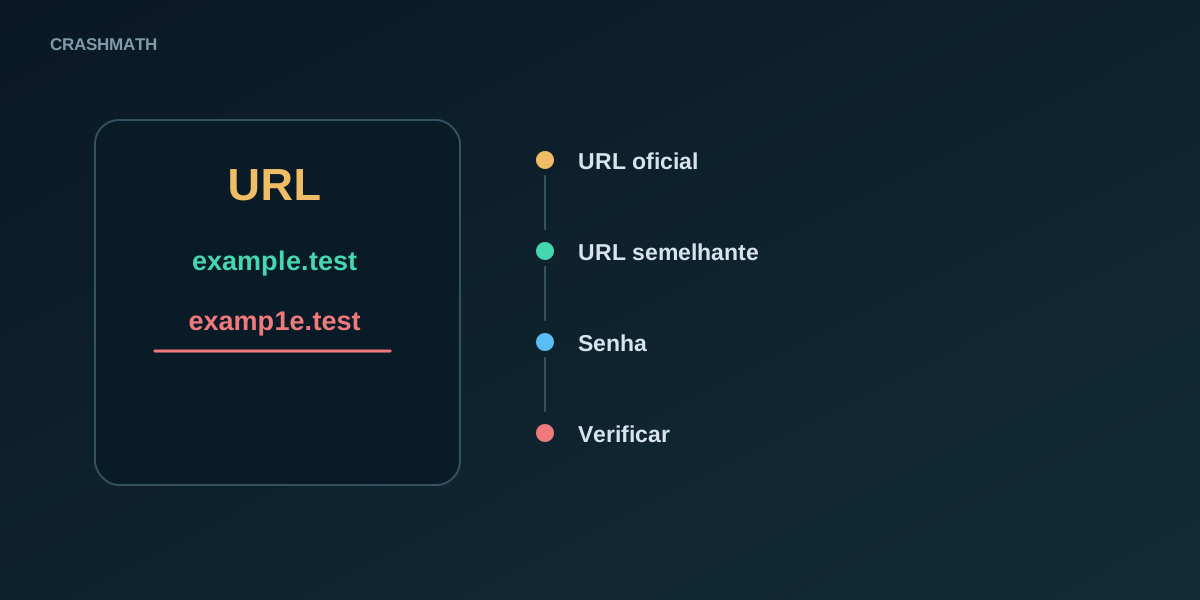
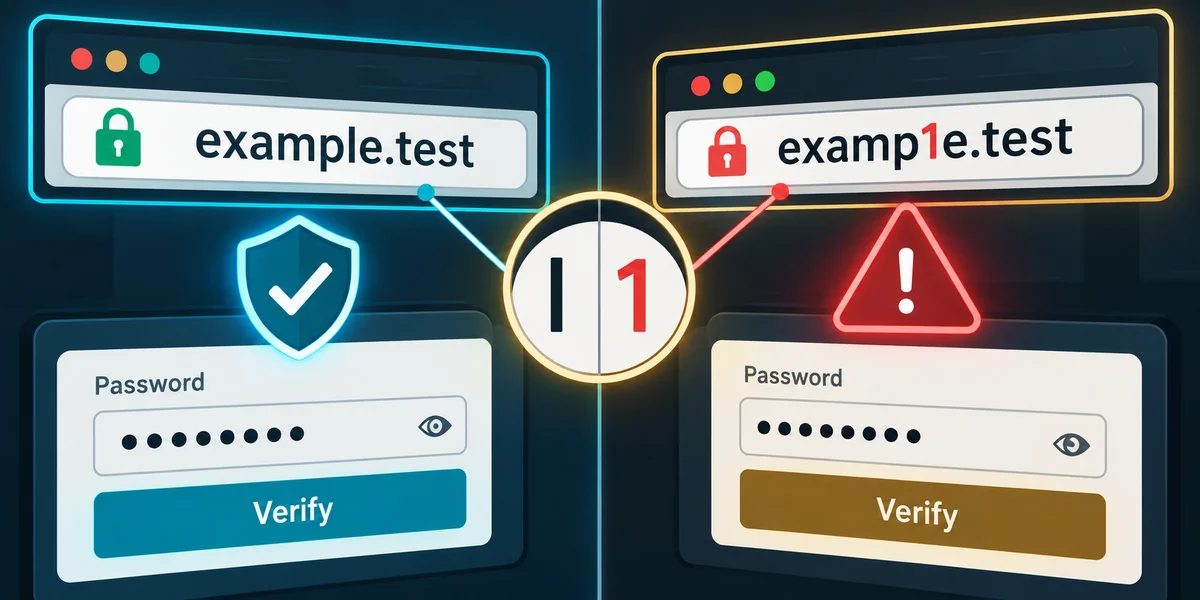
Leia o domínio completo na barra do navegador antes de entrar. Golpistas usam palavra familiar como subdomínio, erro de escrita, palavra extra, extensão diferente ou caracteres parecidos. Em marca.exemplo-login.com, o domínio registado é exemplo-login.com, não marca. O cadeado diz que a ligação é cifrada com aquele domínio; ele não diz que o domínio pertence ao negócio que você procurava.
Use marcador criado após verificação independente ou digite por conta própria um endereço conhecido. Não faça de perfil social, mensagem de chat, anúncio patrocinado ou promoção encaminhada a sua fonte de verdade. Se já tem conta, abra primeiro o site conhecido e procure promoção, aviso ou pedido de suporte dentro da área autenticada. Se a mensagem alegada não estiver lá, use o contacto publicado no site em vez de responder ao remetente.
Verifique como o link chegou até si
Urgência inesperada é sinal comum de phishing. Mensagens podem dizer que a conta fecha hoje, que um saque precisa de taxa imediata, que bônus expira em minutos ou que uma revisão exige clique agora. Um serviço legítimo pode enviar avisos, mas urgência não elimina a necessidade de confirmar a rota. Pare, copie o endereço mostrado sem o abrir quando possível e aceda à conta pelo seu marcador.
Tenha cuidado especial com links em mensagens diretas, comentários, grupos, emails encaminhados, URLs curtas, códigos QR e anúncios. Esses canais ajudam a descobrir conteúdo, mas não autenticam destino. Perfil de suporte copiado e selo de aparência verificada podem enganar. A confirmação deve vir de domínio e contacto que você conhece de forma independente, não da mensagem que pede ação.
Proteja o login de formulários parecidos
Um gestor de senhas é controlo prático contra phishing. Em geral ele preenche credenciais somente no domínio em que foram guardadas. Se ele não preencher um login familiar, pare e compare o endereço em vez de digitar a senha manualmente. Use senha exclusiva para cada conta de jogo, email e pagamento. Senha reutilizada transforma uma página falsa num risco de acesso a várias contas.
Ative autenticação multifator disponível na conta verdadeira. O segundo fator ajuda somente quando o código fica privado. Nenhum suporte legítimo precisa de senha, código temporário, código de recuperação, resposta de chave física ou confirmação do seu telemóvel. Pedido para ler um código “para cancelar saque” ou “provar titularidade” tenta usar a sua sessão em tempo real.
Reconheça pedidos perigosos de pagamento e recuperação
Uma página pode copiar um caixa tão facilmente quanto formulário de login. Não introduza dados de cartão, dados bancários, frase de recuperação de criptomoeda ou chave privada depois de seguir link não verificado. Processo real de pagamento não precisa de PIN, CVV enviado em chat, senha bancária ou frase de carteira. Também não exige transferência para “liberar” saque, verificar carteira ou provar que a conta é sua.
Software de acesso remoto é outro sinal de paragem. Se alguém pedir instalação de partilha de ecrã para ajudar com pagamento, jogo ou verificação, encerre a conversa. A pessoa pode ver credenciais e autorizar ações. Contacte banco, emissor, carteira ou serviço de jogos pelo método guardado na sua aplicação ou conta oficial. Não use telefone ou chat fornecido pela página suspeita.
Inspecione promoções e ficheiros
Fraudadores oferecem calculadora “exclusiva”, ferramenta de previsão, código de bônus, instalador móvel ou aplicação de recuperação. Trate ficheiros e extensões como software, não como marketing inocente. Não instale nada vindo de mensagem ou página desconhecida. Aplicação móvel deve ser encontrada pela listagem do programador na loja apropriada e confirmada com material de ajuda verificado. Não ignore alertas do dispositivo para instalar ficheiro de fonte desconhecida.
Uma promoção pode ser real e ainda ter condições importantes. Confirme oferta exata na conta autenticada ou nos termos atuais: elegibilidade, prazo, uso ou aposta e limites por país. Nunca use promoção como motivo para revelar login, enviar documento em chat ou fazer pagamento sem planeamento. Captura de ecrã não é registo contratual e pode ser alterada.
Não confunda gráficos de jogo com prova técnica
Tela clonada, histórico de rodadas ou selo de “justiça verificada” não prova ligação entre página e serviço imitado. Se um jogo publicar dados provably fair, avalie-os somente depois de confirmar o domínio de forma independente. Depois verifique compromisso pré-rodada, entradas reveladas, fórmula documentada e registo de rodada reproduzível. Mesmo reprodução matemática bem-sucedida tem alcance limitado: não confirma licença, guarda de fundos, suporte ou resultados futuros.
Não conecte carteira nem aprove transação no navegador apenas para testar jogo, receber recompensa ou ativar verificador. Leia a transação solicitada dentro da própria carteira. Se não entender permissão ou destino, rejeite. Uma verificação técnica deve reduzir incerteza; ela não deve pedir acesso que não seja necessário.
Responda rápido à suspeita
Se apenas viu uma página suspeita, feche-a e não interaja com novos pedidos. Se digitou senha, mude-a imediatamente no site verdadeiro e crie senha nova e exclusiva. Encerre sessões ativas, reveja multifator e endereços de recuperação, e confira atividade recente. Se a senha é usada noutro lugar, altere essas contas também, começando pelo email que pode redefini-las.
Se informou cartão ou dados bancários, contacte emissor por número confiável ou aplicação bancária. Se expôs frase de recuperação ou chave privada, mova os ativos restantes para carteira nova cuja recuperação nunca foi partilhada; procure ajuda especializada confiável se necessário. Guarde capturas, endereço da página, mensagens, referências e horários. Não envie mais dados ao golpista para tentar “reverter” o incidente.
Use uma lista de verificação simples
- Abra o serviço por marcador verificado ou domínio digitado por si.
- Leia o domínio completo, não apenas logótipo, título ou cadeado.
- Confirme avisos inesperados dentro da conta autenticada.
- Nunca revele senha, código temporário, CVV, PIN, frase de recuperação ou acesso remoto.
- Confirme pedidos de pagamento, documento e download por canal confiável antes de agir.
- Guarde evidência e contacte serviço verdadeiro, provedor de pagamento ou regulador quando a dúvida continuar.
A CrashMath não opera páginas de login de serviços de jogos, não recebe pagamentos, não recupera contas nem pede documentos. Este guia não aprova sites nem certifica operadores. Ele oferece um processo para limitar confiança à evidência que você consegue verificar e parar quando um pedido exige mais acesso do que a finalidade declarada.