

Фишинговые страницы создают ощущение срочности и знакомого интерфейса. Они копируют цвета, экран игры, статью справки, аватар поддержки или акцию. Иногда они появляются рядом с настоящими результатами поиска, в соцсетях или рекламе. Поэтому полезный вопрос — не «выглядит ли страница официальной», а «подтвердил ли я самостоятельно адрес, требуемое действие и личность сервиса, который получит мои данные». Аккуратная проверка занимает несколько минут и может предотвратить потерю учётных данных, денег, документов и доступа к аккаунту.
Начинайте с адреса, а не с дизайна
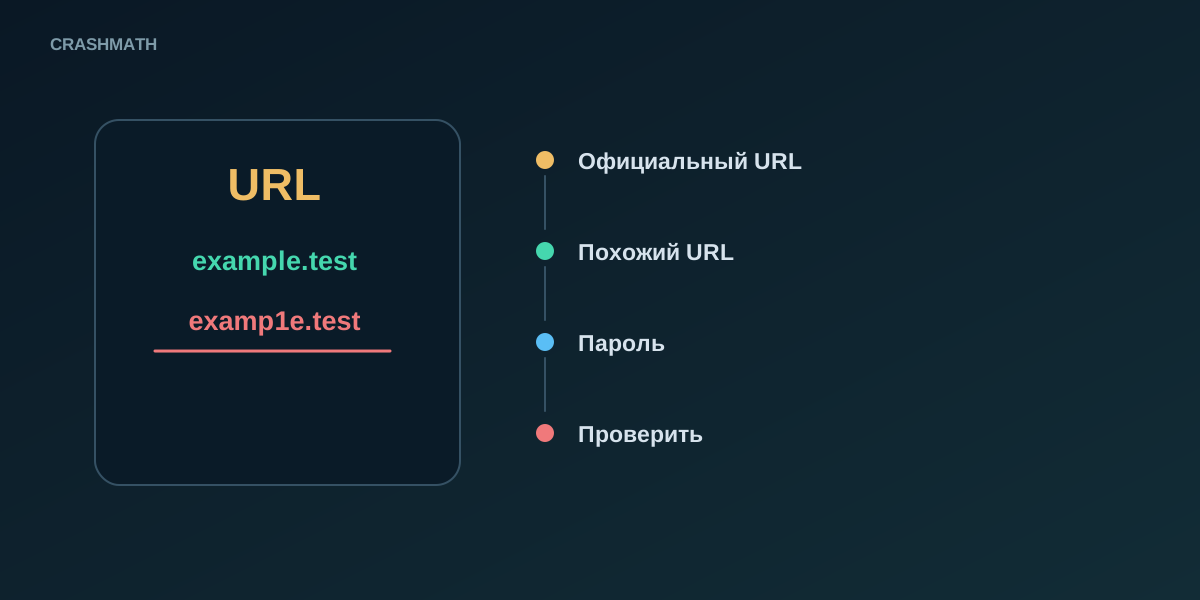
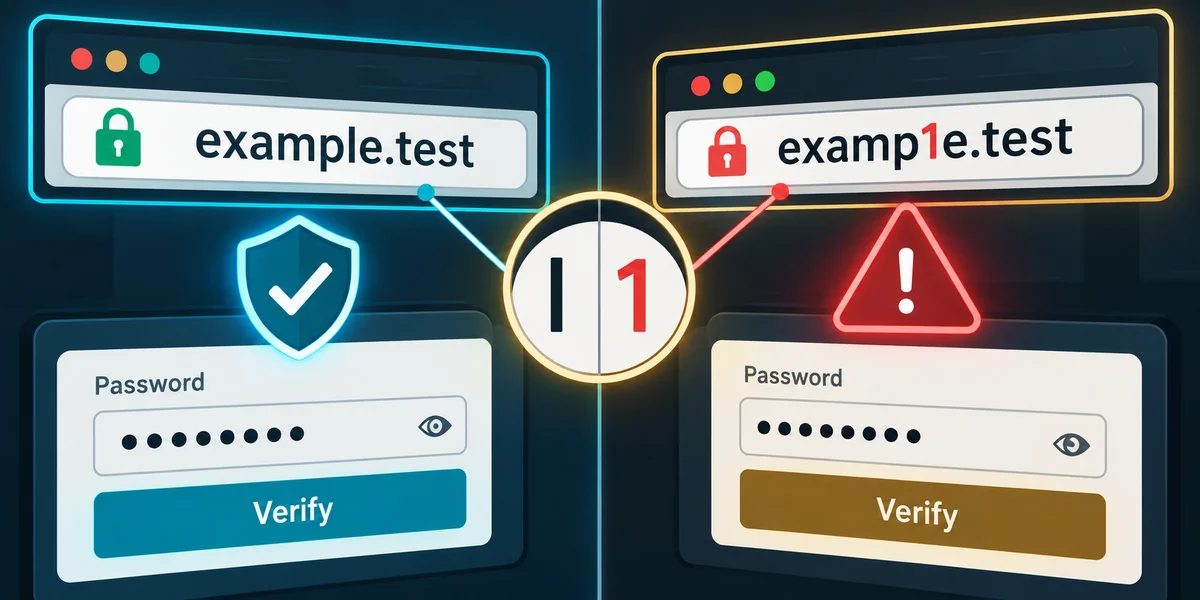
До входа прочитайте полный домен в адресной строке. Злоумышленники используют знакомое слово как поддомен, опечатку, лишнее слово, другую доменную зону или похожие символы. В brand.example-login.com зарегистрированный домен — example-login.com, а не brand. Значок замка означает, что соединение зашифровано с этим доменом; он не доказывает, что домен принадлежит нужной вам компании.
Используйте закладку, созданную после самостоятельной проверки, либо вручную набирайте известный адрес. Не делайте профиль в соцсети, сообщение в чате, рекламный результат или пересланную акцию единственным источником истины. Если у вас уже есть аккаунт, сначала откройте знакомый сайт и найдите акцию, уведомление или запрос поддержки внутри авторизованного раздела. Если там нет заявленного сообщения, используйте контакт, опубликованный на этом сайте, а не отвечайте отправителю.
Проверьте, как к вам пришла ссылка
Неожиданная срочность — распространённый признак фишинга. Сообщение может утверждать, что аккаунт закроется сегодня, для вывода нужна немедленная комиссия, бонус сгорит через несколько минут или проверка требует немедленного перехода. Законный сервис тоже может присылать уведомления, но срочность не отменяет проверки маршрута. Остановитесь, по возможности скопируйте показанный адрес, не открывая его, и войдите через свою закладку.
Особенно осторожно относитесь к ссылкам из личных сообщений, ответов на комментарии, групп, пересланных писем, сокращённых URL, QR-кодов и рекламы. Эти каналы помогают найти контент, но не подтверждают адрес назначения. Скопированный профиль поддержки и значок, похожий на верификацию, могут вводить в заблуждение. Подтверждение должно исходить из домена и контакта, которые вы знаете независимо, а не из сообщения, требующего действия.
Защитите вход от похожих форм
Менеджер паролей — практическая защита от фишинга. Обычно он подставляет учётные данные только на том домене, где они сохранены. Если он не подставляет данные на знакомой форме входа, остановитесь и сравните адрес, а не вводите пароль вручную. Используйте уникальный пароль для каждого игрового, почтового и платёжного аккаунта. Повторное использование превращает одну поддельную страницу в риск захвата нескольких аккаунтов.
Включите доступную многофакторную аутентификацию в настоящем аккаунте. Второй фактор помогает только пока его код остаётся личным. Законной поддержке не нужны пароль, одноразовый код, резервный код, ответ аппаратного ключа или подтверждение с телефона. Просьба назвать код «для отмены вывода» или «подтверждения владельца» может использовать ваш вход в реальном времени.
Распознавайте опасные запросы об оплате и восстановлении
Страница может скопировать кассу так же легко, как форму входа. Не вводите данные карты, интернет-банка, фразу восстановления криптокошелька или приватные ключи после перехода по непроверенной ссылке. Настоящему платёжному процессу не нужны PIN, CVV, отправленный в чат, пароль от банка или фраза кошелька. Он не требует перевода для «разблокировки» вывода, проверки кошелька или доказательства владения аккаунтом.
Программа удалённого доступа — ещё один сигнал остановиться. Если кто-то просит установить демонстрацию экрана, чтобы помочь с оплатой, игрой или проверкой, завершите разговор. Этот человек сможет увидеть учётные данные и подтверждать действия. Свяжитесь с банком, эмитентом, кошельком или игровым сервисом через способ, сохранённый в вашем приложении или официальном аккаунте. Не используйте телефон или чат со страницы, вызывающей сомнения.
Проверяйте акции и скачиваемые файлы
Мошенники предлагают «эксклюзивный» калькулятор, инструмент прогнозов, бонусный код, мобильный установщик или приложение для восстановления аккаунта. Относитесь к файлам и расширениям как к программам, а не к безобидной рекламе. Ничего не устанавливайте из сообщения или незнакомой страницы. Мобильное приложение стоит искать в карточке разработчика в соответствующем магазине, а затем сверять с проверенным справочным материалом. Не игнорируйте предупреждения устройства ради установки файла из неизвестного источника.
Акция может быть настоящей и всё равно иметь важные условия. Подтвердите точное предложение в авторизованном аккаунте или на странице действующих правил: право участия, срок, условия использования или отыгрыша и ограничения по странам. Никогда не раскрывайте вход, не отправляйте документ в чат и не делайте незапланированный платёж из-за акции. Скриншот не является договорным документом и легко редактируется.
Не принимайте графику игры за техническое доказательство
Скопированный игровой экран, история раундов или значок «проверенной честности» не доказывают связь страницы с сервисом, который она имитирует. Если игра публикует материалы Provably Fair, оценивайте их только после независимого подтверждения домена. Затем проверьте коммит до раунда, раскрытые входные данные, документированную формулу и воспроизводимую запись завершённого раунда. Даже успешный математический расчёт имеет узкие границы: он не подтверждает лицензию, хранение средств, работу поддержки или будущие результаты.
Не подключайте кошелёк и не подтверждайте транзакцию в браузере только ради проверки игры, получения награды или запуска верификатора. Прочитайте запрошенную операцию в самом кошельке. Если разрешение или получатель непонятны, отклоните действие. Техническая проверка должна уменьшать неопределённость, а не запрашивать лишний доступ.
Быстро реагируйте на подозрение о фишинге
Если вы только просмотрели подозрительную страницу, закройте её и не взаимодействуйте с новыми подсказками. Если вы ввели пароль, немедленно измените его на настоящем сайте и создайте новый уникальный пароль. Завершите активные сессии, проверьте настройки многофакторной аутентификации и адреса восстановления, посмотрите недавнюю активность. Если тот же пароль используется где-то ещё, смените его и там, начав с почты, через которую можно сбрасывать доступ.
Если вы ввели данные карты или банка, свяжитесь с эмитентом по доверенному номеру или через банковское приложение. Если раскрыли фразу восстановления или приватный ключ, переведите оставшиеся активы в новый кошелёк, чья фраза никогда не передавалась; при необходимости обратитесь к надёжному профильному специалисту. Сохраните скриншоты, адрес страницы, сообщения, ссылки на операции и время. Не отправляйте мошеннику новые данные в попытке «отменить» инцидент.
Используйте простой повторяемый список
- Открывайте сервис из проверенной закладки или по адресу, набранному вручную.
- Читайте полный домен, а не только логотип, заголовок или замок.
- Проверяйте неожиданные уведомления внутри авторизованного аккаунта.
- Никогда не раскрывайте пароль, одноразовый код, CVV, PIN, фразу восстановления или удалённый доступ.
- Подтверждайте запросы об оплате, документах и загрузках через доверенный канал до действия.
- Сохраняйте доказательства и обращайтесь к настоящему сервису, платёжному провайдеру или регулятору, если вопрос остаётся.
Фиксируйте инцидент без лишнего риска
Для обращения обычно достаточно сохранить адрес страницы, дату и время, снимок экрана без конфиденциальных полей, текст сообщения и идентификатор операции, если он существует. Не публикуйте эти материалы вместе с паспортными данными, номером карты, токеном сессии или seed-фразой. Если страница уже исчезла, не пытайтесь искать её через сомнительные зеркала. Сообщите о ней через канал поддержки настоящего сервиса и через механизм жалоб у браузера, почтового провайдера или социальной сети, где вы увидели ссылку. Это помогает сохранить собственное доказательство и снизить вероятность, что та же схема дойдёт до других людей.
После инцидента проверьте основные точки восстановления: почтовый адрес, резервный номер, активные сессии, разрешения сторонних приложений и правила автоматической пересылки в почте. Злоумышленник, который получил доступ хотя бы к одной учётной записи, может попытаться закрепиться через эти настройки. Проверка не требует установки неизвестного «антивируса» или передачи экрана незнакомому человеку.
CrashMath не управляет страницами входа игровых сервисов, не получает платежи, не восстанавливает аккаунты и не запрашивает документы. Это руководство не одобряет сайты и не сертифицирует операторов. Оно даёт процесс: доверять только доказательствам, которые вы можете проверить самостоятельно, и останавливаться, когда запрос требует больше доступа, чем нужно для заявленной цели.